

Operação Fairwind: Como o Google revolucionou o mercado de cibersegurança com o Gemini 3.8 Flash Cyber
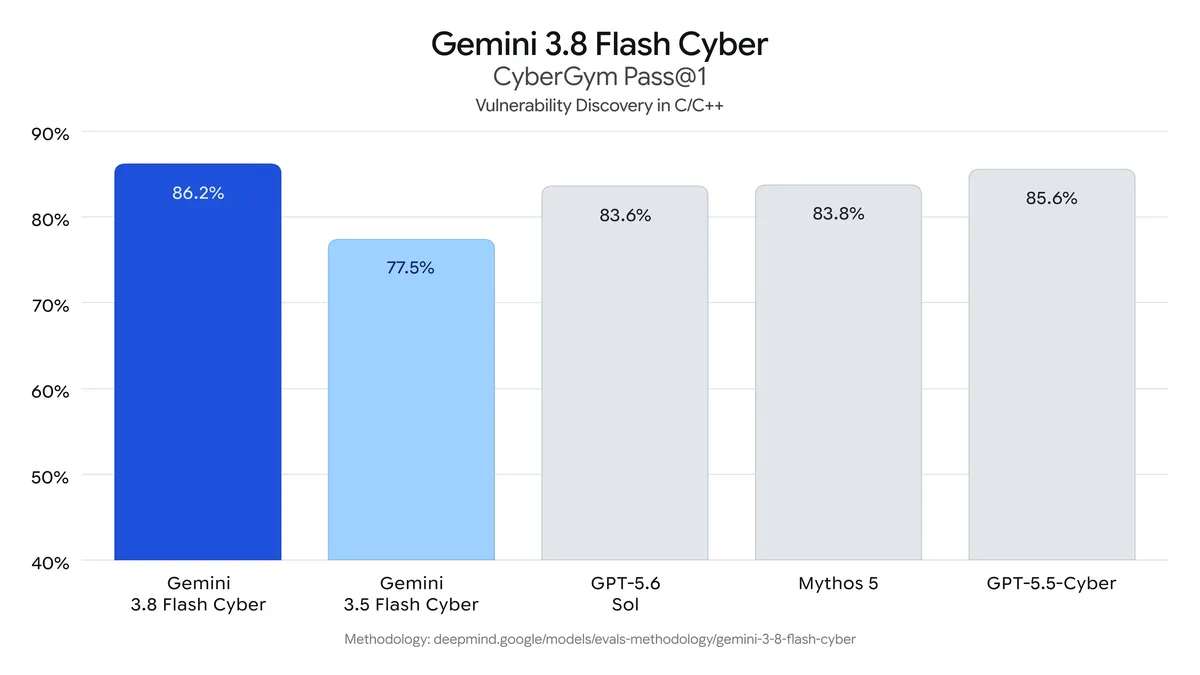
Segundo o Google, a nova arquitetura obteve 86,2% no teste CyberGym Pass@1 e, de acordo com a equipe de segurança do Chrome, produziu 2,6 vezes mais correções corretas para vulnerabilidades do navegador Chrome do que modelos comerciais significativamente maiores, operando com as taxas da linha Flash acessível.
Exploramos por que o foco na correção automatizada de código está transformando a economia de segmentos-chave da cibersegurança e como a IA defensiva acessível está mudando o equilíbrio de poder no setor.
Se você não tem tempo para ler o artigo completo, aqui está um breve resumo de por que o Google está investindo em IA defensiva, os princípios por trás do programa Fairwind e o que o setor corporativo deve esperar:
Assimetria de proteção: por que o antigo SOC não está mais dando conta do recado.
Durante décadas, a cibersegurança corporativa evoluiu principalmente por meio de um processo extenso: as empresas expandiram suas equipes de analistas e adquiriram plataformas caras de coleta de telemetria. Em um centro de operações de segurança (SOC) tradicional, equipes de primeiro e segundo nível de plantão analisavam centenas de milhares de alertas diariamente, tentando separar ataques genuínos de falsos positivos ou heurísticas.
O rápido avanço dos algoritmos generativos tornou essa abordagem economicamente vulnerável. Enquanto algoritmos de ataque podem sintetizar variações de exploração em segundos, o tempo de resposta humana — horas ou dias para analisar um incidente — coloca os defensores em desvantagem. Ao mesmo tempo, o custo de suporte a plataformas de análise especializadas continuou a aumentar, tornando a segurança um dos itens orçamentários mais pesados do setor de TI.
Para reduzir o intervalo entre o surgimento de uma vulnerabilidade e sua resolução, os sistemas de segurança devem automatizar a busca por problemas na base de código, sua verificação e a preparação de correções confiáveis.
O Modelo Defender: Como a Flash Cyber Difere da Universal Systems
A equipe do Google DeepMind abordou a arquitetura Flash Cyber de uma perspectiva puramente defensiva. Não há nenhuma tentativa de criar um chatbot universal ou uma arma de hacking digital — o foco está na manipulação prática do código.
- Priorizando correções de código em vez de exploração : O modelo foi treinado não apenas para apontar vulnerabilidades, mas também para gerar correções seguras que não interrompam a lógica do programa. De acordo com a equipe de segurança do Chrome, o modelo produziu 2,6 vezes mais correções corretas para bugs reais do navegador do que modelos comerciais robustos de uso geral.
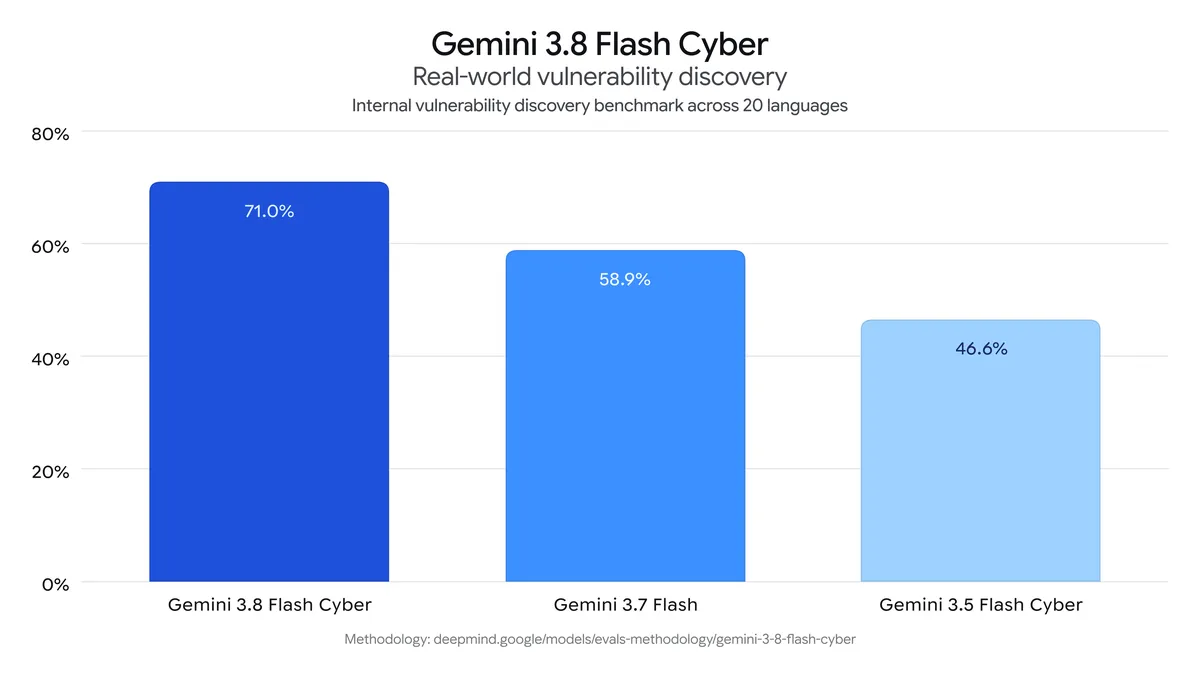
- Resultados da Fronteira de Pareto: No benchmark CWE-Bench, o modelo alcançou 47,2%, quase igualando o modelo líder da fronteira (47,8%), enquanto resolvia o mesmo problema a um custo significativamente menor. Nos testes internos do Google em bases de código em 20 linguagens de programação, a taxa de sucesso ultrapassou 70%.
- Análise Econômica do Flash Inference : O modelo preserva os parâmetros de velocidade e preço da família Flash, o que permite a execução contínua de auditorias de código aprofundadas sem aumentar os custos operacionais da empresa.
O foco na correção de código está mudando o equilíbrio de poder tradicional: a alta velocidade e o custo acessível da inferência permitem que as organizações corrijam vulnerabilidades proativamente, sem esperar que sejam detectadas por scanners externos.
Fairwind Alliance: Como o Google está mudando as regras de distribuição
O que interessa não é apenas a rede neural em si, mas também a arquitetura do programa Fairwind . O Google não lançou uma solução monolítica isolada, mas sim um programa de acesso antecipado para defensores confiáveis (Trusted Defenders), reunindo mais de 650 organizações parceiras.
Todos os mecanismos de interação se encaixam em uma cadeia contínua:
- Procure por possíveis vulnerabilidades.
- Análise semântica da base de código.
- Confirmação do problema.
- Geração de patches usando Gemini 3.8 Flash Cyber e CodeMender.
- Verificação da correção utilizando testes de regressão.
- Implantação controlada em toda a infraestrutura.
À medida que a análise e a correção de vulnerabilidades se tornam uma função disponível e sempre ativa, isso pressiona áreas como segurança de aplicativos (AppSec), gerenciamento de vulnerabilidades e engenharia de segurança, onde uma parcela significativa do custo era anteriormente atribuída ao trabalho manual de especialistas.
Implicações práticas para empresas de TI, CTOs e CISOs
O surgimento de modelos defensivos rápidos e especializados está transformando a segurança, passando de um formato de revisão periódica para um formato de suporte contínuo ao desenvolvimento em segundo plano.
Para diretores de tecnologia (CTOs) e profissionais de segurança, isso altera seu fluxo de trabalho diário:
- Integração da verificação por IA em pipelines de CI/CD : A análise de código para vulnerabilidades e a preparação de correções são movidas diretamente para a etapa de revisão do pull request, evitando que defeitos sejam introduzidos em branches de lançamento.
- Repensando a estrutura de custos de segurança de aplicativos : a automatização da triagem e da preparação de patches reduz a dependência de consultoria manual dispendiosa durante a revisão inicial do código.
- Auditoria contínua de dependências externas : A análise regular de bibliotecas de código aberto usando modelos de segurança ajuda a eliminar falhas ocultas antes que sejam divulgadas publicamente em bancos de dados CVE.
- Criação de ciclos de aplicação de patches controlados : A combinação do monitoramento com a geração automatizada de correções rápidas pode potencialmente reduzir o tempo entre a detecção de um problema e a disponibilização de um patch de semanas para minutos, embora a implementação de alterações em produção ainda exija testes robustos e supervisão por parte dos engenheiros.
Nesse modelo, a vantagem competitiva não é mais apenas a capacidade de detectar uma vulnerabilidade, mas também a rapidez com que ela pode ser testada e corrigida.
Aproveitando o impulso do 3.7 Flash de três semanas atrás e marcando nosso terceiro lançamento Flash em apenas seis semanas, apresentamos o Gemini 3.8, nosso melhor modelo de raciocínio e codificação até o momento, com a mesma velocidade e baixo custo do 3.7. O Gemini 3.8 introduz duas variantes:
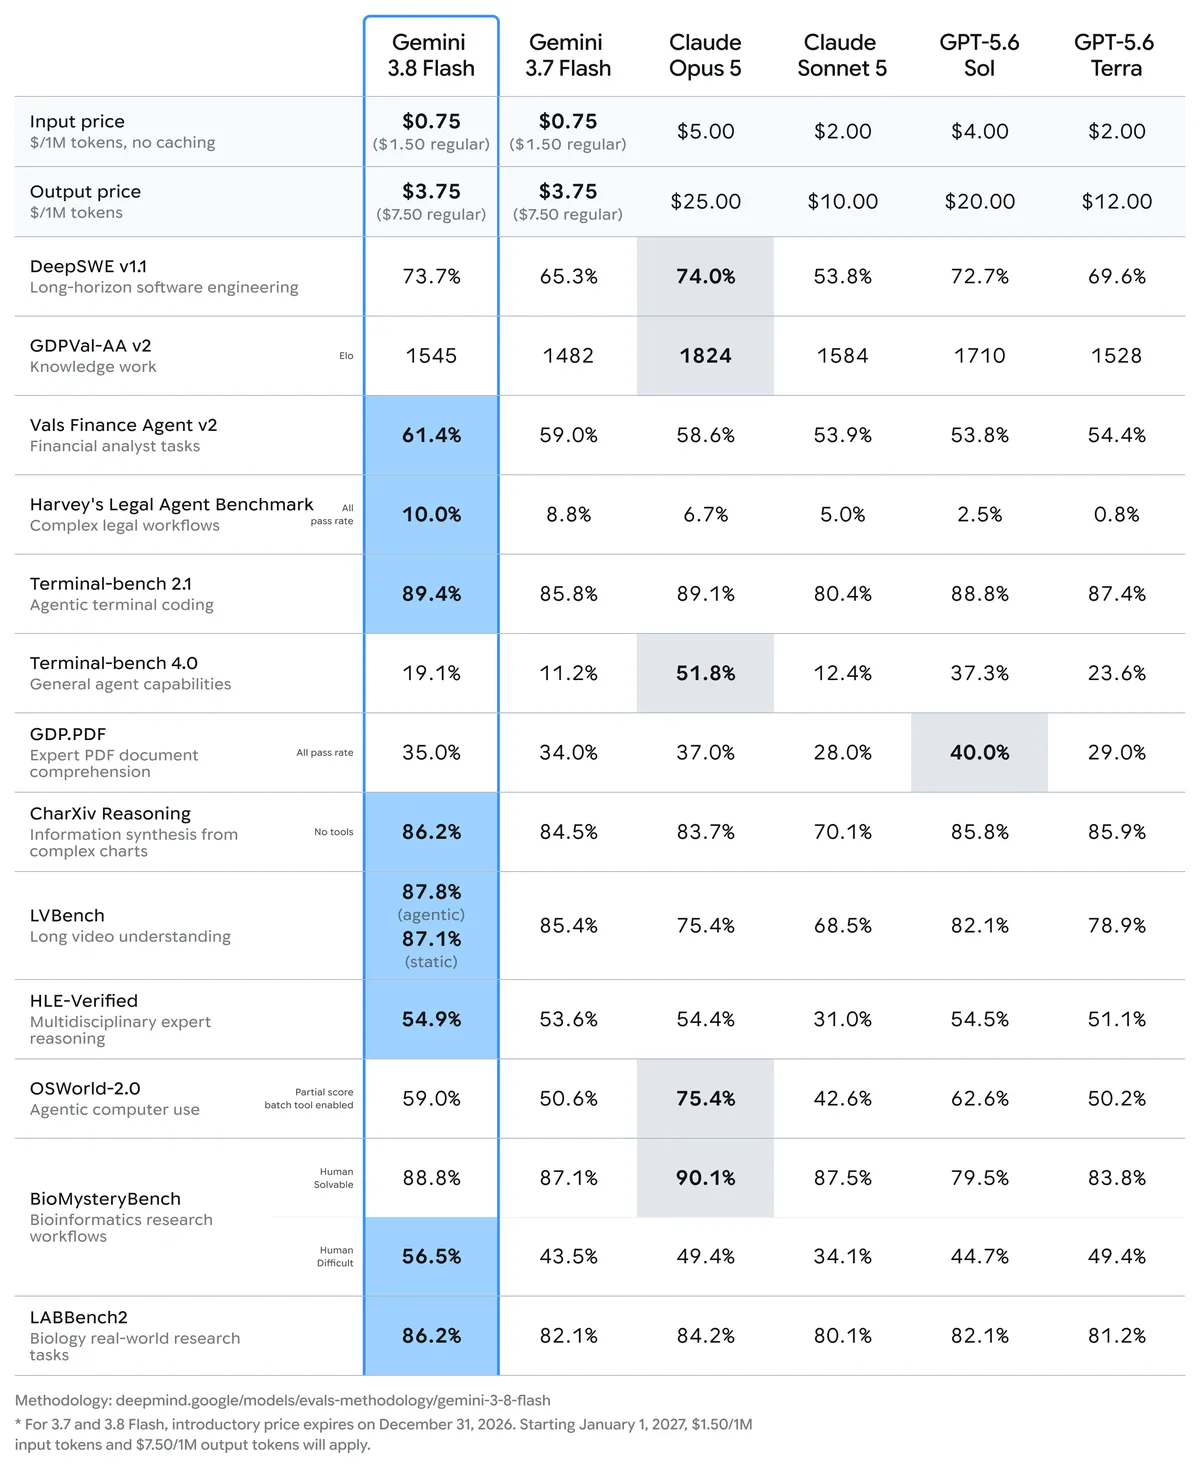
Gemini 3.8 Flash: nosso modelo operacional mais inteligente, com melhorias significativas em relação ao 3.7 Flash em engenharia de software, tarefas de agentes e raciocínio crítico de múltiplas etapas em domínios especializados. Ele está disponível pelo mesmo preço introdutório¹ do 3.7 Flash, a US$ 0,75 por milhão de tokens de entrada e US$ 3,75 por milhão de tokens de saída.
Gemini 3.8 Flash Cyber: nosso modelo de cibersegurança mais capacitado, com desempenho de ponta em detecção de vulnerabilidades e correção automatizada, disponível para defensores de confiança por meio do nosso novo Programa Fairwind. Embora personalizados para diferentes ambientes de implantação, ambos os lançamentos de hoje são alimentados pela mesma inteligência fundamental e ainda mais acelerados por loops de agentes de longa duração, projetados para avaliar e refinar recursivamente os modelos subjacentes. Os ganhos significativos em codificação e raciocínio neste núcleo compartilhado foram impulsionados por uma série de inovações, incluindo um treinamento rigoroso no exigente domínio da cibersegurança.
Gemini 3.8 Flash: desenvolvido para programação de longo alcance e agentes autônomos
O Gemini 3.8 Flash oferece ganhos substanciais em relação ao 3.7 Flash, muitas vezes se aproximando do desempenho de modelos avançados de custo mais elevado.
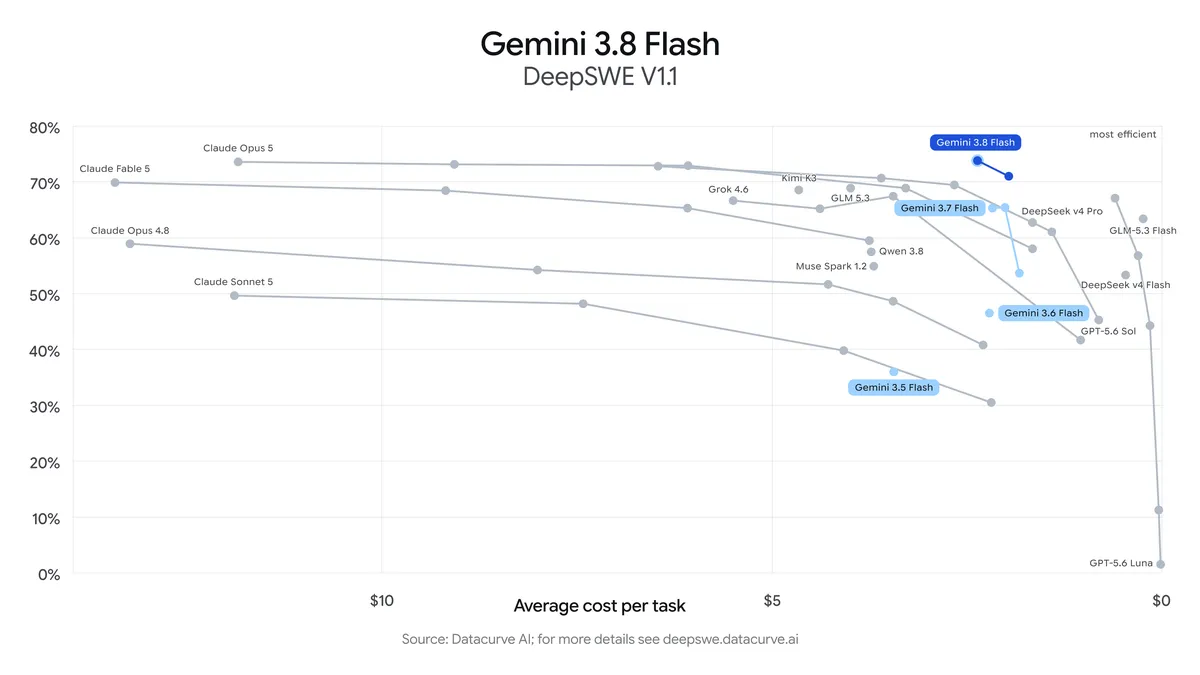
No DeepSWE v1.1 (Engenharia de Software de Longo Alcance), o 3.8 Flash supera a maioria dos maiores modelos avançados na resolução autônoma de problemas complexos de engenharia de ponta a ponta por apenas uma fração do custo.
Além disso, o 3.8 Flash exibe a confiabilidade necessária para a autonomia empresarial crítica em domínios de conhecimento especializados. Em campos quantitativos e profissionais que exigem análise e relatórios avançados, o 3.8 Flash supera o 3.7 Flash e outros modelos avançados em benchmarks, como o Vals Finance Agent V2 e o Harvey’s Legal Agent Benchmark. O 3.8 Flash também atinge 54,9% no HLE-Verified, demonstrando sua capacidade de lidar com raciocínio de múltiplas etapas em STEM, ciências humanas e áreas profissionais.
Esses ganhos de desempenho são decorrentes de uma escolha fundamental de projeto: o 3.8 Flash trabalha mais do que antes. Em tarefas complexas, ele demonstra maior diligência — executando etapas extras de raciocínio e adicionando ferramentas de forma iterativa. Em alguns momentos, o modelo pode usar mais tokens para maximizar o desempenho, especialmente em níveis de esforço mais elevados.
Para aplicações em que a eficiência computacional é a principal restrição, os desenvolvedores podem utilizar níveis de esforço mais baixos para minimizar o gasto de tokens ou continuar contando com o Gemini 3.7 Flash, que permanece totalmente suportado e compatível para fluxos de trabalho focados prioritariamente em eficiência.
Gemini 3.8 Flash Cyber: desempenho especializado em cibersegurança
O Gemini 3.8 Flash Cyber, disponível para um grupo de defensores de confiança por meio do Programa Fairwind, oferece uma vantagem decisiva no complexo cenário de cibersegurança atual, combinando a velocidade e o custo do modelo Flash para viabilizar iterações rápidas.
Descoberta autônoma de vulnerabilidades
No benchmark padrão da indústria para a detecção de vulnerabilidades — o CyberGym —, o Gemini 3.8 Flash Cyber demonstra desempenho de ponta na descoberta autônoma de vulnerabilidades. Ele supera tanto o 3.5 Flash Cyber quanto modelos de ponta significativamente mais avançados.
Para capturar melhor as necessidades de defesa do mundo real — que não se limitam apenas a bases de código em C/C++ como no CyberGym —, também avaliamos o Gemini 3.8 Flash Cyber em um abrangente benchmark interno, no qual o modelo precisa descobrir uma ampla gama de vulnerabilidades em bases de código complexas que abrangem 20 linguagens de programação. Nesse cenário, o modelo demonstra um avanço impressionante em relação aos nossos modelos anteriores, alcançando uma taxa de sucesso superior a 70%.
Correção automatizada
Com o Gemini 3.8 Flash Cyber, focamos especificamente em equipar os defensores com habilidades especializadas que lhes deem vantagem sobre os atacantes. É por isso que investimos na correção de vulnerabilidades desde o início e a priorizamos em relação a capacidades ofensivas, como a exploração de falhas.
O CWE-Bench, executado pela Collinear, é um benchmark externo desafiador para avaliar capacidades de correção (patching). Nele, o Gemini 3.8 Flash Cyber está na fronteira de Pareto: apresenta uma taxa pass@1 de 47,2% – comparado aos 47,8% de um modelo de ponta líder, mas oferecido a um custo significativamente menor.
Impacto no mundo real: protegendo o código do Google
Já estamos usando o Gemini 3.8 Flash Cyber para proteger o código em todo o Google. Por exemplo:
- A equipe de segurança do Chrome descobriu que o 3.8 Flash Cyber produziu 2,6 vezes mais correções corretas para vulnerabilidades no Chrome do que os melhores modelos comerciais que são muito maiores.
- A Wiz constatou que o Gemini 3.8 Flash Cyber atinge um recall de 7,5% a 9,7% maior em seu benchmark interno de testes de intrusão por um custo de 2,3 a 5,2 vezes menor em comparação com outros modelos de ponta líderes.
- A equipe de pesquisa de vulnerabilidades do Google Cloud utilizou o modelo 3.8 Flash Cyber para encontrar uma vulnerabilidade crítica fundamental em menos de duas horas — uma vulnerabilidade cuja pesquisa e descoberta normalmente levariam meses.
Construído com a segurança em mente
O 3.8 Flash é disponibilizado com proteções contra o uso indevido nos domínios Químico, Biológico, Radiológico e Nuclear (QBRN) e de ataque cibernético, ao mesmo tempo em que viabiliza casos de uso benéficos, em conformidade com nossa Estrutura de Segurança de Fronteira (Frontier Safety Framework). O 3.8 Flash Cyber está sendo lançado com um conjunto de medidas de mitigação para cibersegurança mais permissivo e, portanto, está disponível apenas para defensores de confiança que exigem um conjunto mais abrangente de recursos cibernéticos.
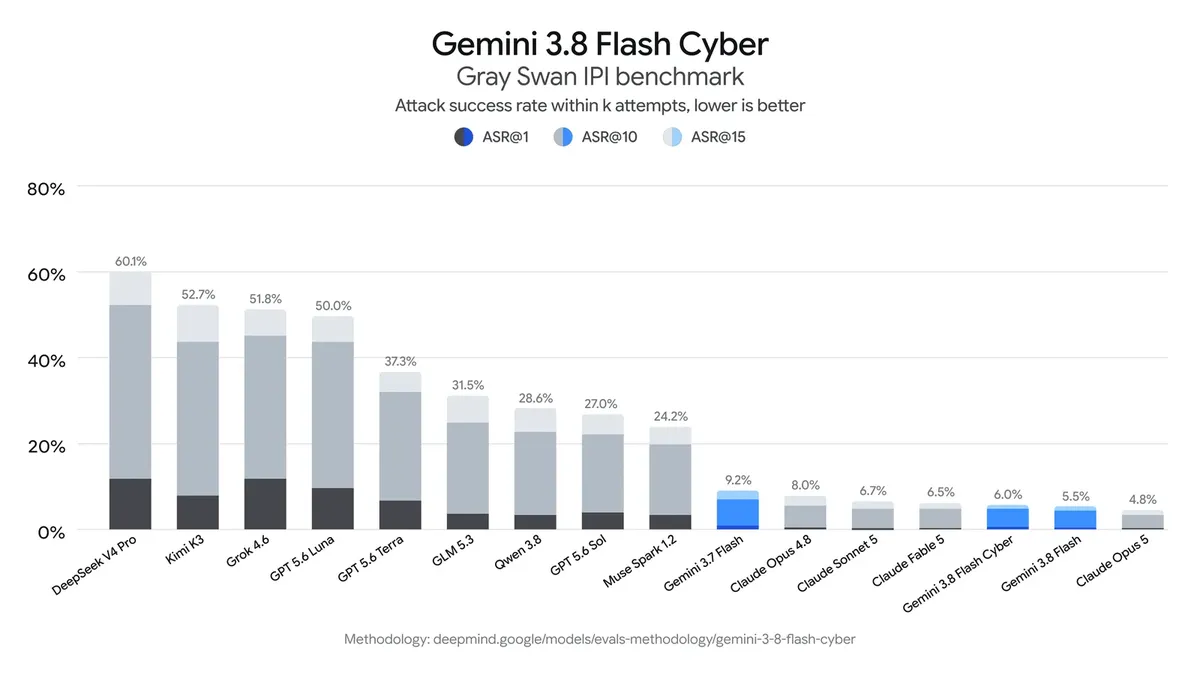
Os modelos Gemini 3.8 também deram um salto significativo na robustez contra injeção de prompt, conforme medido pela Gray Swan, protegendo os usuários contra ataques maliciosos relacionados à essa técnica.
Gemini 3.8 Flash e Cyber: comece hoje mesmo
- Desenvolvedores: criem com o 3.8 Flash e explorem fluxos de trabalho centrados em agentes no Google Antigravity ou comecem a criar, hoje mesmo, na API do Gemini via Google AI Studio e Android Studio. Ou, ainda, gerem interfaces de usuário no Stitch. Comecem com nossa documentação para desenvolvedores.
- Empresas: acessem o 3.8 Flash no Gemini Enterprise.
- Consumidores: o 3.8 Flash está disponível para assinantes do Google AI Pro e Ultra no aplicativo Gemini, no Modo AI da Pesquisa Google e no Gemini no Google Planilhas.
- Cibersegurança: por meio do nosso novo Programa Fairwind, estamos oferecendo a autoridades governamentais de confiança, bem como a operadores de infraestrutura crítica e mantenedores de software, acesso prioritário ao Gemini 3.8 Flash Cyber. Solicite acesso.
Deixe um comentário